Gli attacchi cyber rappresentano sempre più una minaccia per le aziende perché oltre a mettere a rischio dati e informazioni possono compromettere la continuità delle loro attività. Il 2025 ha fatto registrare valori preoccupanti e i dati disponibili sul 2026 confermano la stessa tendenza: aumentano gli attacchi e diventano più sofisticate le tecniche utilizzate per entrare nei sistemi informatici, rubare dati e causare interruzioni dei servizi.
In questo approfondimento ti spieghiamo più nel dettaglio qual è la situazione e come contrastare questo fenomeno in continua espansione.
I dati
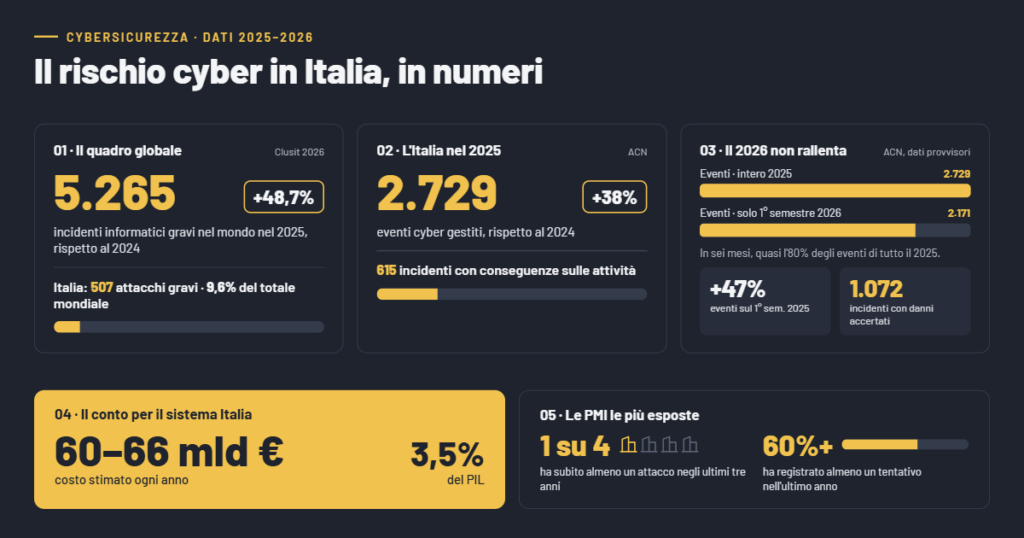
Secondo il Rapporto Clusit 2026, sono stati rilevati 5.265 incidenti informatici gravi a livello mondiale nel 2025, con una crescita del 48,7% rispetto all’anno precedente. In Italia non va meglio. Nel nostro Paese si registrano 507 attacchi gravi, pari al 9,6% del totale mondiale.
A questi numeri si aggiunge il quadro delineato dall’Agenzia per la Cybersicurezza Nazionale (ACN), che conta 2.729 eventi nell’anno, +38% sul 2024 con 615 incidenti che hanno avuto conseguenze negative sulle attività. Un trend che, anche nel 2026, secondo l’Operational Summary, prosegue e merita attenzione. I dati provvisori del primo semestre confermano l’andamento negativo: 2.171 eventi gestiti da ACN (+47% sul primo semestre 2025) e 1.072 incidenti con danni accertati.
Il conto complessivo per il sistema Italia è pesante, stimato tra 60 e 66 miliardi di euro l’anno, pari al 3,5% del PIL. A essere particolarmente esposte sono le piccole e medie imprese: una su quattro ha subito almeno un attacco negli ultimi tre anni, mentre oltre il 60% ha registrato almeno un tentativo nell’ultimo anno.
Dall’attacco informatico al danno per l’impresa
Per un’impresa il danno non riguarda soltanto la perdita o l’esposizione dei dati ma soprattutto l’eventuale interruzione dell’attività e quando non si è più in grado di fornire i propri servizi, aumentano di conseguenza i costi legati all’assistenza e al loro ripristino. Un attacco può quindi trasformarsi da problema informatico a un problema di business.
Per comprendere meglio l’impatto degli incidenti informatici, è utile guardare ad alcuni degli episodi più recenti, che mostrano anche quanto siano diventate sofisticate le tecniche utilizzate dai cybercriminali. A settembre 2026 la società Revolut ha confermato una violazione causata da richieste fraudolente provenienti da un soggetto non autorizzato che ha utilizzato l’e-mail di un dominio governativo legittimo. L’episodio ha comportato la divulgazione di dati personali di alcuni clienti. Un altro fenomeno particolarmente significativo è ClickFix, una tecnica di social engineering sempre più diffusa. Attraverso una falsa verifica CAPTCHA o un falso messaggio di errore, la vittima viene indotta a copiare e avviare autonomamente un comando sul proprio dispositivo. Secondo ESET, le rilevazioni associate a questa tecnica sono aumentate del 517% in sei mesi.
La cybersecurity diventa una responsabilità per tutte le imprese
In questo scenario assume particolare rilevanza la NIS 2. Il recepimento italiano di questa normativa europea, attraverso il D.Lgs. 138/2024, rafforza l’attenzione non solo sulle tecnologie utilizzate, ma sulla capacità dell’impresa di gestire adeguatamente il rischio cyber.
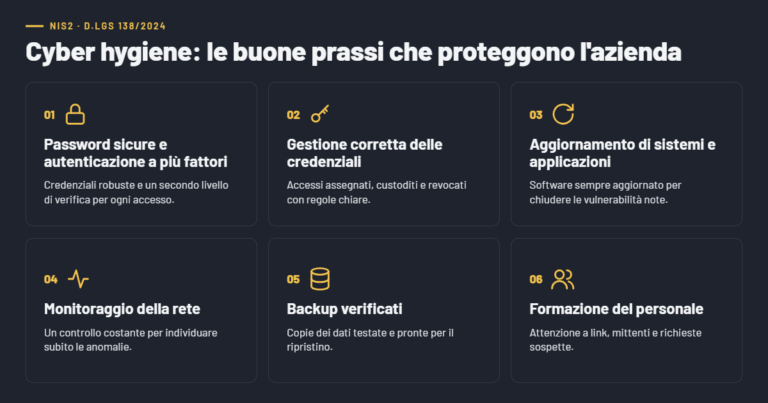
Vengono così introdotte una serie di misure minime che le aziende devono adottare per rafforzare la propria sicurezza informatica. Si parla di “cyber hygiene”, cioè un insieme di procedure e buone prassi utili a proteggere l’infrastruttura IT: password sicure e autenticazione a più fattori, gestione corretta delle credenziali, aggiornamento di sistemi e applicazioni, monitoraggio della rete, backup verificati e formazione del personale. L’obiettivo non è quindi limitarsi a rispettare gli obblighi previsti dalla normativa, ma costruire un sistema di sicurezza realmente efficace e capace di reagire alle minacce. Le misure devono essere effettivamente applicate, controllate, aggiornate e documentabili. In questo contesto, assume particolare importanza anche la formazione delle persone che lavorano in azienda. Adottare password sicure, utilizzare l’autenticazione a due fattori e prestare attenzione a link, mittenti e richieste sospette sono semplici comportamenti che possono ridurre significativamente i rischi.
Il monitoraggio cyber: intervenire prima che ci sia un incidente
La sicurezza informatica non può limitarsi alla prevenzione. Anche le infrastrutture più protette possono essere esposte a tentativi di intrusione e, in questi casi, la capacità di individuare e gestire rapidamente una minaccia può fare la differenza. Per questo è importante il supporto di un consulente IT che, oltre la gestione ordinaria dell’infrastruttura, si occupa del monitoraggio continuo, gestisce le vulnerabilità e la segmentazione della rete, definisce strategie di disaster recovery e garantisce il rilevamento tempestivo di eventuali incidenti. L’obiettivo non è soltanto prevenire un attacco informatico, ma soprattutto ridurne l’impatto e consentire all’azienda di tornare operativa nel minor tempo possibile in caso di intrusione.
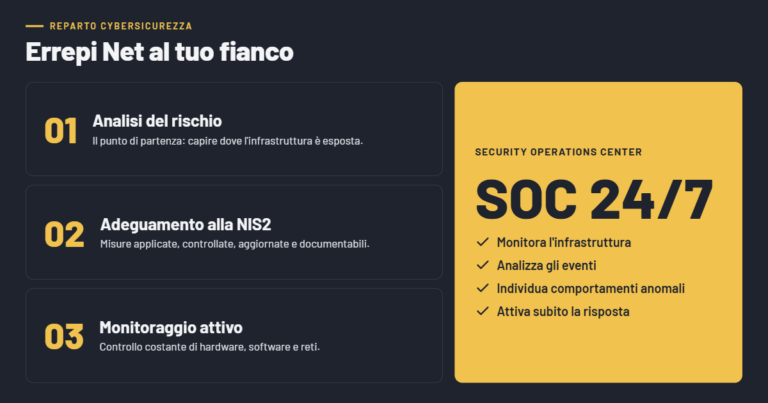
In questo scenario si inserisce l’attività di Errepi Net che, attraverso il proprio reparto di Cybersicurezza, affianca le aziende in ogni fase: dall’analisi del rischio all’adeguamento alla NIS2, fino al monitoraggio attivo tramite il proprio SOC (Security Operations Center), operativo 24 ore su 24 per rilevare anomalie e potenziali minacce e intervenire tempestivamente. Un SOC monitora costantemente l’infrastruttura, analizza gli eventi, individua comportamenti anomali e consente di attivare tempestivamente le procedure di risposta.
La rapidità di intervento è particolarmente importante anche alla luce degli obblighi previsti dalla NIS2 per la gestione e la notifica degli incidenti: la normativa introduce finestre temporali stringenti che richiedono alle organizzazioni di avere processi e responsabilità già definiti prima che l’emergenza si verifichi.
NIS2, Errepi Net in prima linea per la sicurezza delle imprese
All’interno della nostra azienda opera un reparto di Cybersicurezza specializzato che, attraverso strumenti e servizi specifici, monitora costantemente lo stato di hardware, software e reti, individuando tempestivamente eventuali anomalie e potenziali minacce. L’obiettivo non è limitarsi all’intervento quando si verifica un problema, ma costruire un sistema di protezione capace di accompagnare l’azienda nel tempo.
Attraverso un controllo continuo i nostri consulenti sono in grado di rilevare rapidamente potenziali minacce intervenendo per prevenirne l’insorgenza o, quando questo non sia possibile, a mitigarne le conseguenze. Avere una visione aggiornata di ciò che accade all’interno dell’infrastruttura permette infatti di intervenire con maggiore rapidità e di gestire ogni fase di un eventuale incidente.